
Dos fallos en Chrome y Snapdragon permitieron espiar móviles Android con solo visitar una web
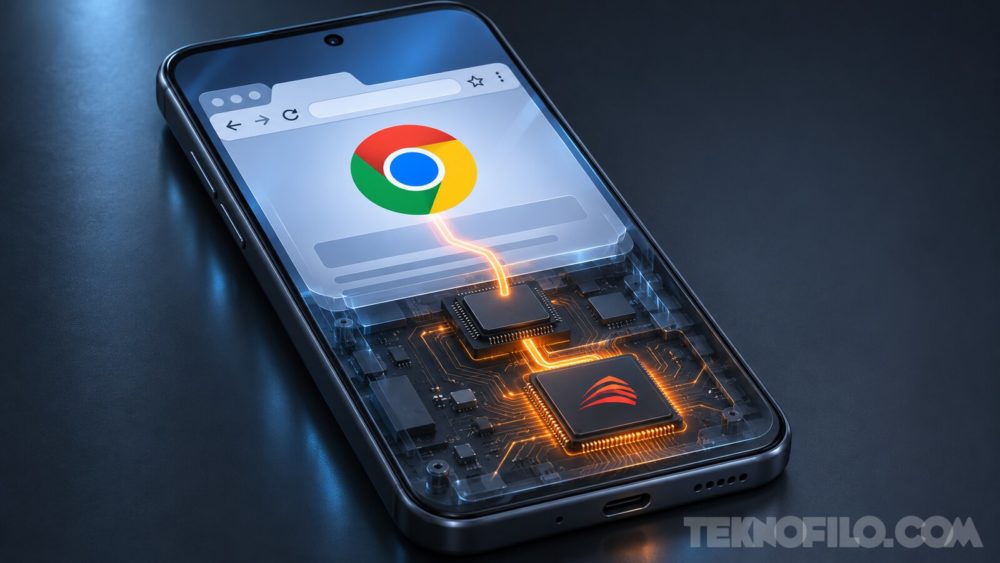
Una página web podía parecer completamente normal y, aun así, desencadenar un ataque contra un móvil Android. Bastaba con que el navegador cargara la página en un dispositivo vulnerable: no hacía falta descargar una aplicación, aceptar un permiso ni tocar nada dentro de la web.
La firma de ciberseguridad Sekoia ha documentado una campaña de espionaje que combinaba un fallo de Chrome y otro del controlador de las GPU Adreno de Qualcomm. Las dos vulnerabilidades ya tenían solución cuando se utilizaron en esta operación. El problema eran los dispositivos que aún no habían instalado las correcciones.
Por qué el ataque necesitaba dos fallos
El primer fallo, CVE-2026-3910, permitía ejecutar código en el proceso de Chrome encargado de procesar la página. La vulnerabilidad estaba en V8, el motor que ejecuta JavaScript. Google ya había reconocido en marzo de 2026 que se estaba explotando.
Ejecutar código en ese proceso no da acceso por sí solo a todos los datos del teléfono. Chrome aísla las páginas para limitar el daño que pueden causar si una de ellas se ve comprometida. Ese aislamiento, conocido como sandbox, era la siguiente barrera que los atacantes necesitaban saltarse.
Ahí entraba CVE-2025-27038, un fallo del controlador gráfico Adreno. Aprovecharlo permitía salir del aislamiento del navegador y ejecutar la siguiente fase con más privilegios. Esa dependencia del controlador explica por qué esta ruta del ataque se dirigía a móviles con hardware Qualcomm vulnerable.
El código buscaba versiones de Chrome de la 139 a la 145, salvo la 143. También detenía el ataque al identificar el Galaxy S25 Ultra con código SM-S938B. Son filtros observados en la campaña: la investigación no aclara por qué se aplicaron ni permite declarar inmunes a los dispositivos excluidos.
Qué datos podía robar AndroSnitch
Una vez superadas esas barreras, el programa que Sekoia bautizó como AndroSnitch recogía datos de Chrome: cookies, información de inicio de sesión guardada e historial de navegación.
Las cookies de sesión son especialmente valiosas. Algunas acreditan ante un servicio que ya te has identificado. Si el atacante logra reutilizarlas mientras siguen activas y el servicio las acepta, puede intentar acceder a una cuenta sin volver a introducir la contraseña.
El programa también copiaba el archivo con la configuración de las redes Wi-Fi guardadas, incluidas sus credenciales. Eso amplía el alcance del robo: el objetivo no se limitaba a lo que habías hecho dentro de Chrome.
Sekoia no observó que el programa se instalara de forma persistente en el dispositivo. El matiz importa: no necesitaba quedarse funcionando después del ataque para llevarse los datos, y cerrar la página no recupera la información que ya se haya enviado.
Cómo llegaba el ataque a webs de confianza
La campaña combinó tres vías: páginas legítimas manipuladas, imitaciones de sitios conocidos y un servicio de analítica web comprometido. En los tres casos, un script identificaba el dispositivo y la versión del navegador antes de decidir qué código enviar.
Entre las imitaciones figuraban una web de la iniciativa estadounidense America250 y otra del hotel londinense Raffles London at The OWO. Pero también se alteró el rastreador de Plerdy, un proveedor de analítica ucraniano, entre el 27 de agosto y el 3 de septiembre de 2026. Eso permitía llegar a visitantes de páginas que cargaban ese componente sin tener que comprometer cada web por separado.
Los iPhone también figuraban entre los objetivos, aunque mediante cadenas diferentes. Una buscaba cookies de Safari en versiones antiguas de iOS; otra empleaba DarkSword en iOS 18.5 para recopilar datos más amplios, como mensajes, fotos y credenciales. El fallo de Adreno descrito aquí correspondía a la ruta de Android.
Sekoia atribuye la operación con confianza moderada a alta a APT29, un grupo vinculado al servicio de inteligencia exterior ruso. Algunos sitios podían atraer a personas relacionadas con la guerra en Ucrania o con delegaciones diplomáticas, pero la firma no ha establecido si la intención era atacar solo a personas concretas o recoger datos de más dispositivos y seleccionarlos después.
Qué actualizar si tienes un móvil Android
Empieza por actualizar Chrome desde Google Play. El intervalo de versiones que buscaba el código describe esta campaña concreta. La recomendación práctica es instalar la versión más reciente disponible para tu dispositivo, en lugar de buscar una compilación antigua que quede fuera del intervalo.
Comprueba después el parche de seguridad de Android en Ajustes. El boletín de agosto de 2025 recoge la corrección de CVE-2025-27038 en el nivel del 5 de agosto. Instala la actualización más reciente que ofrezca el fabricante de tu móvil: actualizar el navegador no actualiza por sí solo el controlador gráfico.
Es una distinción que ya vimos con QuadRooter y los fallos de Qualcomm: que una corrección esté disponible y que tu teléfono la tenga instalada son dos cosas distintas. Si el móvil lleva tiempo sin recibir parches, merece la pena comprobar si el fabricante sigue dando soporte a ese modelo.
Si tienes indicios concretos de que alguien ha accedido a una cuenta, revisa los inicios de sesión y cierra las sesiones que no reconozcas desde otro dispositivo actualizado. Instalar un parche cierra la vía de entrada, pero no revoca por sí solo una sesión que ya haya sido robada.