
Si un CAPTCHA te pide hacer esto, es una estafa para robar tus datos
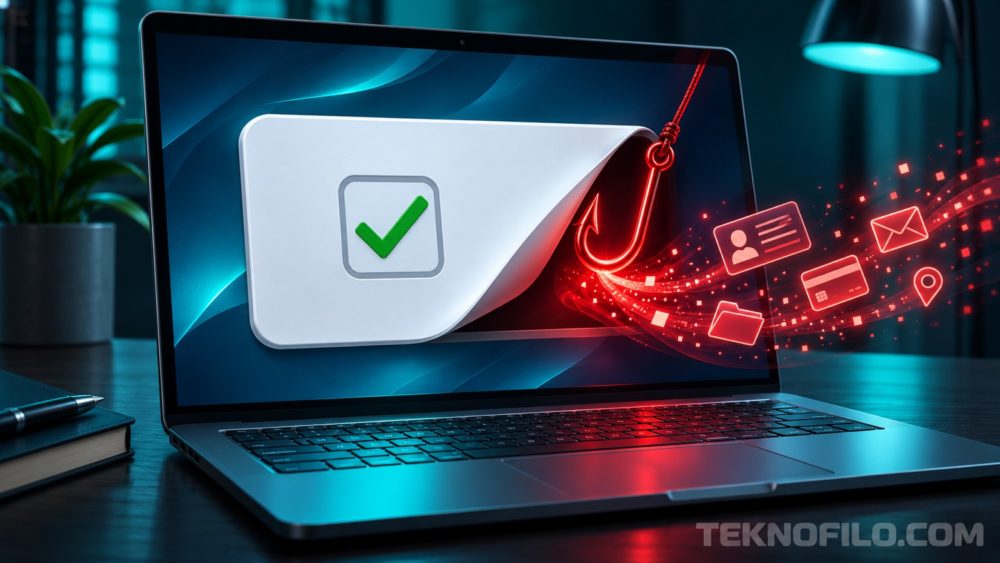
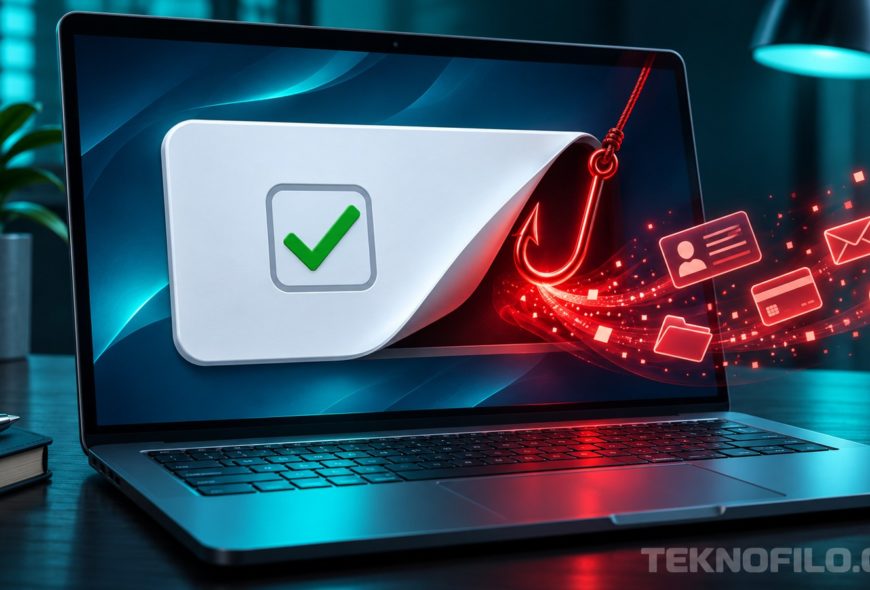
Marcar una casilla para demostrar que no eres un robot se ha convertido en un gesto casi automático. Precisamente de esa costumbre se aprovechan los delincuentes: una falsa verificación CAPTCHA puede ser el comienzo de una estafa para robar tus datos.
El engaño no consiste en acertar imágenes o descifrar letras. La señal de alarma aparece cuando la página te pide abrir una herramienta del sistema y pegar una orden para continuar. Esa supuesta comprobación puede acabar poniendo en marcha la descarga de malware.
Esta amenaza afecta tanto a usuarios de Windows como de Mac. La técnica se conoce como ClickFix y explota la confianza del visitante en una tarea que parece rutinaria.
Cómo un CAPTCHA falso consigue que ejecutes malware
El punto de partida puede ser una página que imita un servicio conocido o una web legítima que ha sido comprometida. Según el análisis de Microsoft, los correos de phishing y la publicidad maliciosa también sirven para llevar a las víctimas hasta estos señuelos.
La apariencia resulta familiar: una casilla de verificación, un mensaje sobre bots y elementos visuales que recuerdan a servicios de seguridad. Sin embargo, al interactuar con el aviso, la página puede copiar una instrucción maliciosa al portapapeles mientras muestra los siguientes pasos.
En Windows, esos pasos suelen incluir abrir la ventana Ejecutar o una consola y pegar el contenido del portapapeles. En Mac, el señuelo puede dirigir al usuario a Terminal. La trampa es conseguir que la propia víctima ejecute la orden, convencida de que solo está validando su acceso.
Por eso conviene distinguir entre ver la página, pulsar la casilla y ejecutar lo que propone. En este mecanismo, pegar una orden y ponerla en marcha es el salto decisivo: el usuario está dando instrucciones a su ordenador, aunque el aviso las presente como una simple comprobación.
El riesgo va más allá de una contraseña
ClickFix es una técnica de ingeniería social, no el nombre de un único virus. Microsoft ha documentado campañas que la utilizan para distribuir diferentes amenazas, entre ellas programas capaces de robar información y herramientas que permiten descargar nuevas cargas maliciosas.
La Comisión Federal de Comercio de Estados Unidos (FTC) también ha advertido de este fraude. Su alerta señala que una infección puede exponer las credenciales del correo electrónico, los datos de acceso a servicios bancarios y otra información accesible desde el dispositivo.
El parecido con un servicio conocido no garantiza que la verificación sea auténtica. Un logotipo o un diseño convincente pueden formar parte del engaño; lo relevante es qué acción te está pidiendo realizar la página.
En Teknofilo ya explicamos un ejemplo de esta estrategia: un falso ChatGPT «Plus 5.6» utilizaba una supuesta comprobación de Cloudflare para instalar un troyano en Windows. El servicio que se usa como reclamo puede cambiar, mientras se mantiene la petición de ejecutar una orden.
La señal para cerrar la página
La regla más útil es sencilla: un CAPTCHA legítimo no necesita que ejecutes comandos en tu ordenador. Si la comprobación te manda a Ejecutar, PowerShell o Terminal, deja de seguir las instrucciones.
La Universidad de Tennessee advierte también sobre avisos que disfrazan estas acciones de una reparación urgente del navegador o de una actualización necesaria. La presión para solucionar un supuesto problema ayuda a que el usuario actúe sin revisar lo que está pegando.
Cierra la pestaña sospechosa y, si necesitas acceder al servicio, utiliza su dirección conocida o un marcador de confianza. Evita descargar programas o instalar actualizaciones desde el propio aviso que acaba de aparecer.
El peligro no está en utilizar un atajo de teclado de forma habitual. Está en aceptar que una web desconocida dicte órdenes al sistema con la excusa de verificar tu identidad. No ejecutes contenido del portapapeles cuyo origen y función desconoces.
Qué hacer si ya has interactuado con el aviso
Si solo has visto la página o pulsado la casilla, sin ejecutar nada ni instalar archivos, eso no demuestra por sí solo que el ordenador esté infectado. ESET distingue este escenario de aquellos en los que la víctima llega a completar las instrucciones peligrosas.
Si has pegado una orden pero todavía no la has ejecutado, no la pongas en marcha. Cierra la ventana del sistema y sustituye el contenido del portapapeles copiando un texto inocuo. Revisa las descargas recientes y realiza un análisis de seguridad.
Si ya ejecutaste el comando o instalaste algo, desconecta el equipo de Internet y realiza un análisis completo con tu solución de seguridad. La FTC aconseja cambiar las contraseñas y activar la autenticación de dos factores desde otro dispositivo para proteger las cuentas que hayan podido quedar expuestas.
Revisa también las sesiones abiertas y cierra los accesos que no reconozcas. Si se trata de un equipo de trabajo, avisa al departamento de informática; si no puedes confirmar que está limpio, pide ayuda técnica. Cerrar el navegador después de ejecutar la orden no elimina una posible infección.